Φτιαγμένο για να μην εμπιστεύεσαι ούτε εμάς.
Οι κωδικοί των πελατών σου είναι το πιο ευαίσθητο πράγμα που έχεις. Γι’ αυτό το Devios κρυπτογραφεί τα πάντα στη συσκευή σου, πριν φτάσουν στον server.
Από το master password μέχρι τον κωδικό, χωρίς ο server να δει τίποτα.
Master password → Argon2id (64 MiB) → κλειδί που ανοίγει το προσωπικό σου X25519
Ένα AES-256 ανά project, τυλιγμένο ξεχωριστά για κάθε μέλος που το δικαιούται
Αποφασίζει σε ποιον δίνει κάθε κρυπτογράφημα, αλλά δεν μπορεί να το ανοίξει
- Τα κλειδιά ζουν μόνο στη μνήμη της καρτέλας: refresh, κλείδωμα ή 10 λεπτά αδράνειας τα σβήνουν
- Η λίστα φέρνει μόνο ονόματα· το μυστικό έρχεται μόνο με «Εμφάνιση» και γράφεται στο ιστορικό
- Κάθε κρυπτογράφημα είναι δεμένο σε συλλογή, στοιχείο και έκδοση, ώστε να μη μετακινείται
- Recovery key για ανάκτηση και επαφή έκτακτης ανάγκης με αναμονή 1 έως 14 ημερών
Ασφάλεια που δεν εξαρτάται από την καλή θέληση.
Zero-knowledge κρυπτογράφηση
Ο κάθε κωδικός κρυπτογραφείται στον browser σου. Ο server κρατά μόνο κρυπτογραφήματα και δεν έχει ποτέ το κλειδί.
Υποχρεωτικό 2FA και passkeys
Κανείς δεν μπαίνει χωρίς δεύτερο παράγοντα. Κωδικοί ανάκτησης, passkeys για γρήγορη σύνδεση, λίστα ενεργών συσκευών.
Ιστορικό που δεν σβήνει
Κάθε ενέργεια και κάθε «Εμφάνιση» κωδικού γράφεται σε ιστορικό που δεν αλλάζει, ούτε από τη βάση δεδομένων.
Ο καθένας βλέπει τα δικά του
Ρόλοι από Ιδιοκτήτη μέχρι Πελάτη, πρόσβαση ανά project και προσωρινή. Κανείς δεν δίνει ρόλο ψηλότερο από τον δικό του.
Offboarding χωρίς τρύπες
Όταν κάποιος φεύγει, χάνει τα κλειδιά αμέσως και ό,τι είδε σημειώνεται «Θέλει αλλαγή», μέχρι να αλλάξει στον πάροχο.
Tokens παρόχων κλειδωμένα
Τα tokens των συνδέσεων είναι μόνο ανάγνωσης, κρυπτογραφούνται στον server με AES-256-GCM και δεν φτάνουν ποτέ στον browser.
Ξέρεις κάθε μέρα πού είσαι εκτεθειμένος.
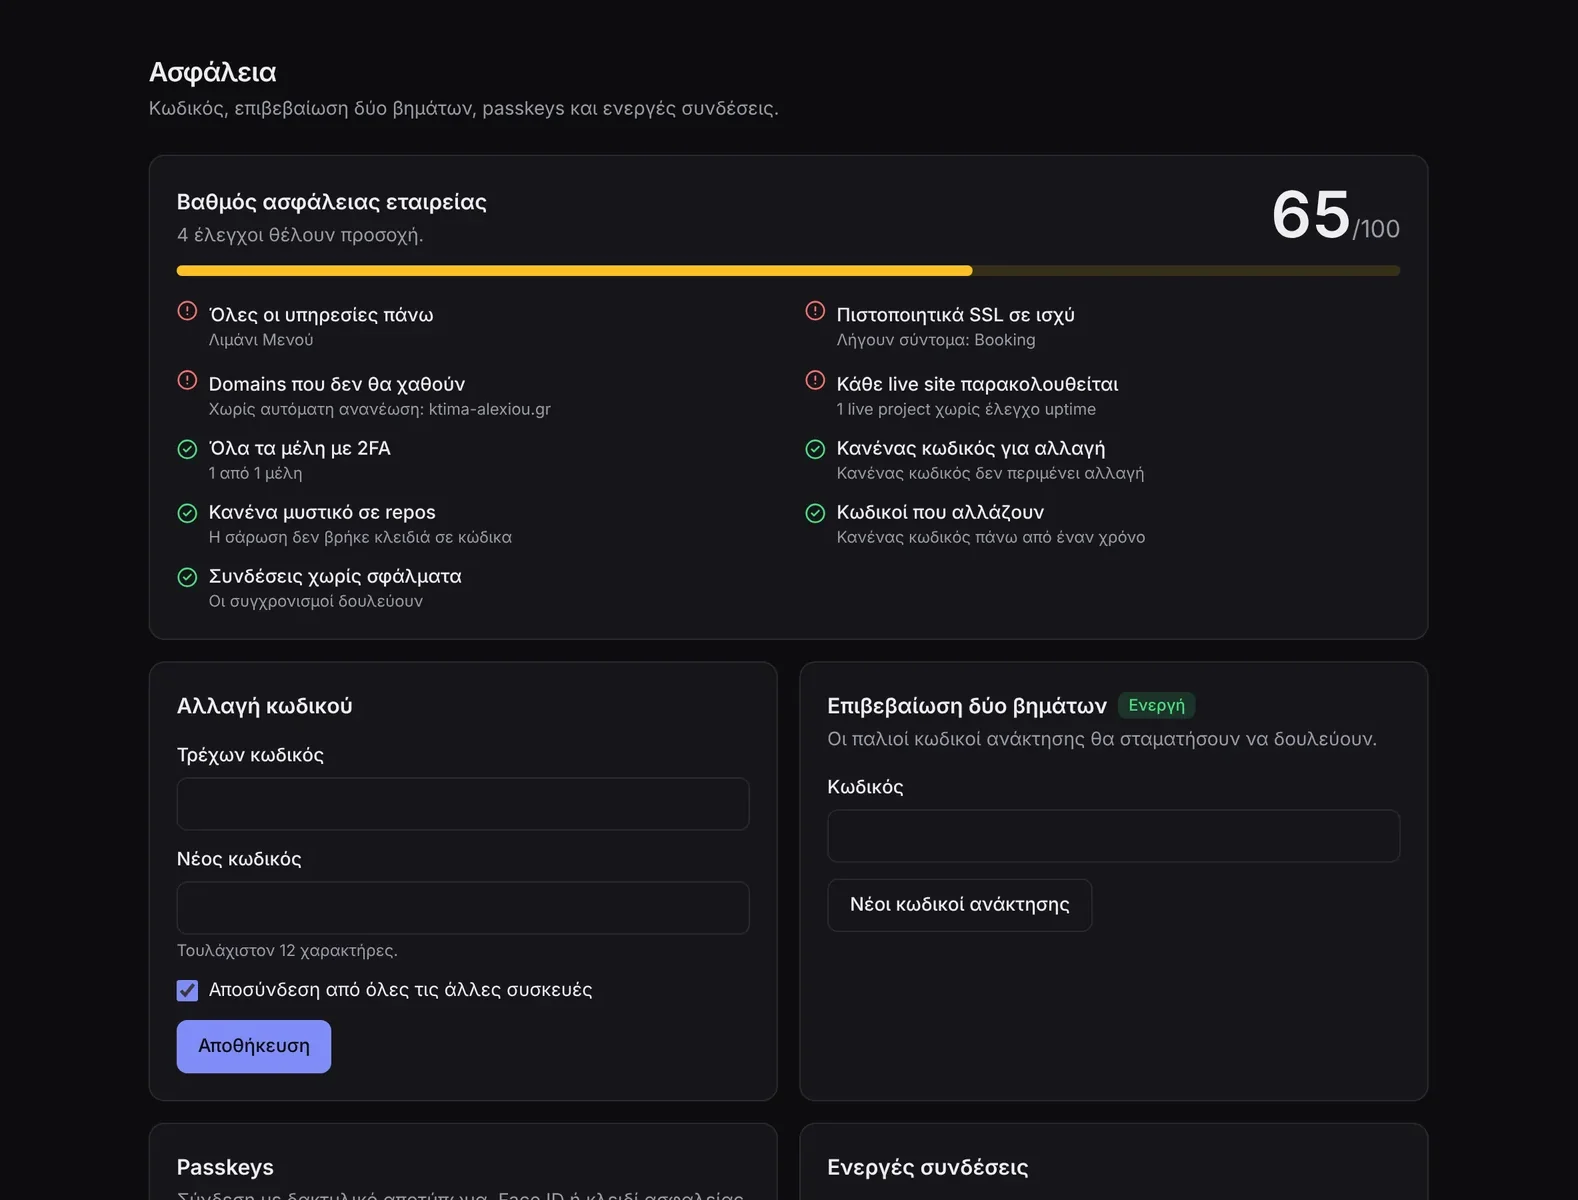
Ένας αριθμός από 0 έως 100 για όλη την εταιρεία, με τα ευρήματα που τον ρίχνουν και σύνδεσμο εκεί που διορθώνονται.
- Μυστικά που ξεχάστηκαν σε GitHub repos, με ειδοποίηση για κάθε νέο
- Κωδικοί πάνω από έναν χρόνο, αδύναμοι ή ίδιοι μεταξύ τους
- Domains χωρίς αυτόματη ανανέωση και live sites χωρίς έλεγχο
- Μέλη χωρίς 2FA και συνδέσεις παρόχων με σφάλμα
Ερωτήσεις για την ασφάλεια
Τι γίνεται αν ξεχάσω το master password;
Ανοίγεις το θησαυροφυλάκιο με το recovery key που φυλάς από την αρχή και ορίζεις νέο. Αν χαθούν και τα δύο, φτιάχνονται νέα κλειδιά και ξαναπαίρνεις τις συλλογές μόλις ξεκλειδώσει κάποιος συνάδελφος που τις έχει.
Είναι το master password ίδιο με τον κωδικό σύνδεσης;
Όχι, και αυτό είναι σκόπιμο. Ο κωδικός σύνδεσης σε βάζει στην εφαρμογή· το master password ανοίγει τα κλειδιά στον browser σου και δεν φεύγει ποτέ από αυτόν.
Πώς στέλνω έναν κωδικό σε πελάτη;
Με σύνδεσμο μίας χρήσης. Το κλειδί είναι μέσα στον σύνδεσμο, μετά το #, και δεν φτάνει ποτέ στον server. Λήγει από 1 ώρα έως 7 ημέρες, ανοίγει 1 έως 5 φορές και μπορεί να θέλει και φράση που στέλνεις χωριστά.
Ο βοηθός AI βλέπει τους κωδικούς;
Όχι. Ο βοηθός δουλεύει με εργαλεία μόνο ανάγνωσης πάνω στην καταγραφή (projects, πόροι, λήξεις, κόστη) και βλέπει ό,τι βλέπει και ο χρήστης που ρωτά. Κωδικοί και tokens δεν φτάνουν ποτέ σε αυτόν.
Πώς ελέγχετε αν ένας κωδικός έχει διαρρεύσει;
Με το Have I Been Pwned και τη μέθοδο k-anonymity: από τον browser φεύγουν μόνο οι 5 πρώτοι χαρακτήρες του SHA-1 του κωδικού. Ο κωδικός δεν φεύγει ποτέ.
Οι κωδικοί των πελατών σου αξίζουν κάτι καλύτερο από ένα Excel.
Projects, πελάτες, servers, domains, κωδικοί και κόστη, με ειδοποίηση πριν γίνει το πρόβλημα. Ζήτα πρόσβαση και σου το στήνουμε μαζί.